
GIMNASIOS · ACCESO · INCIDENCIAS · IA
Cómo automatizar incidencias de acceso a un gimnasio
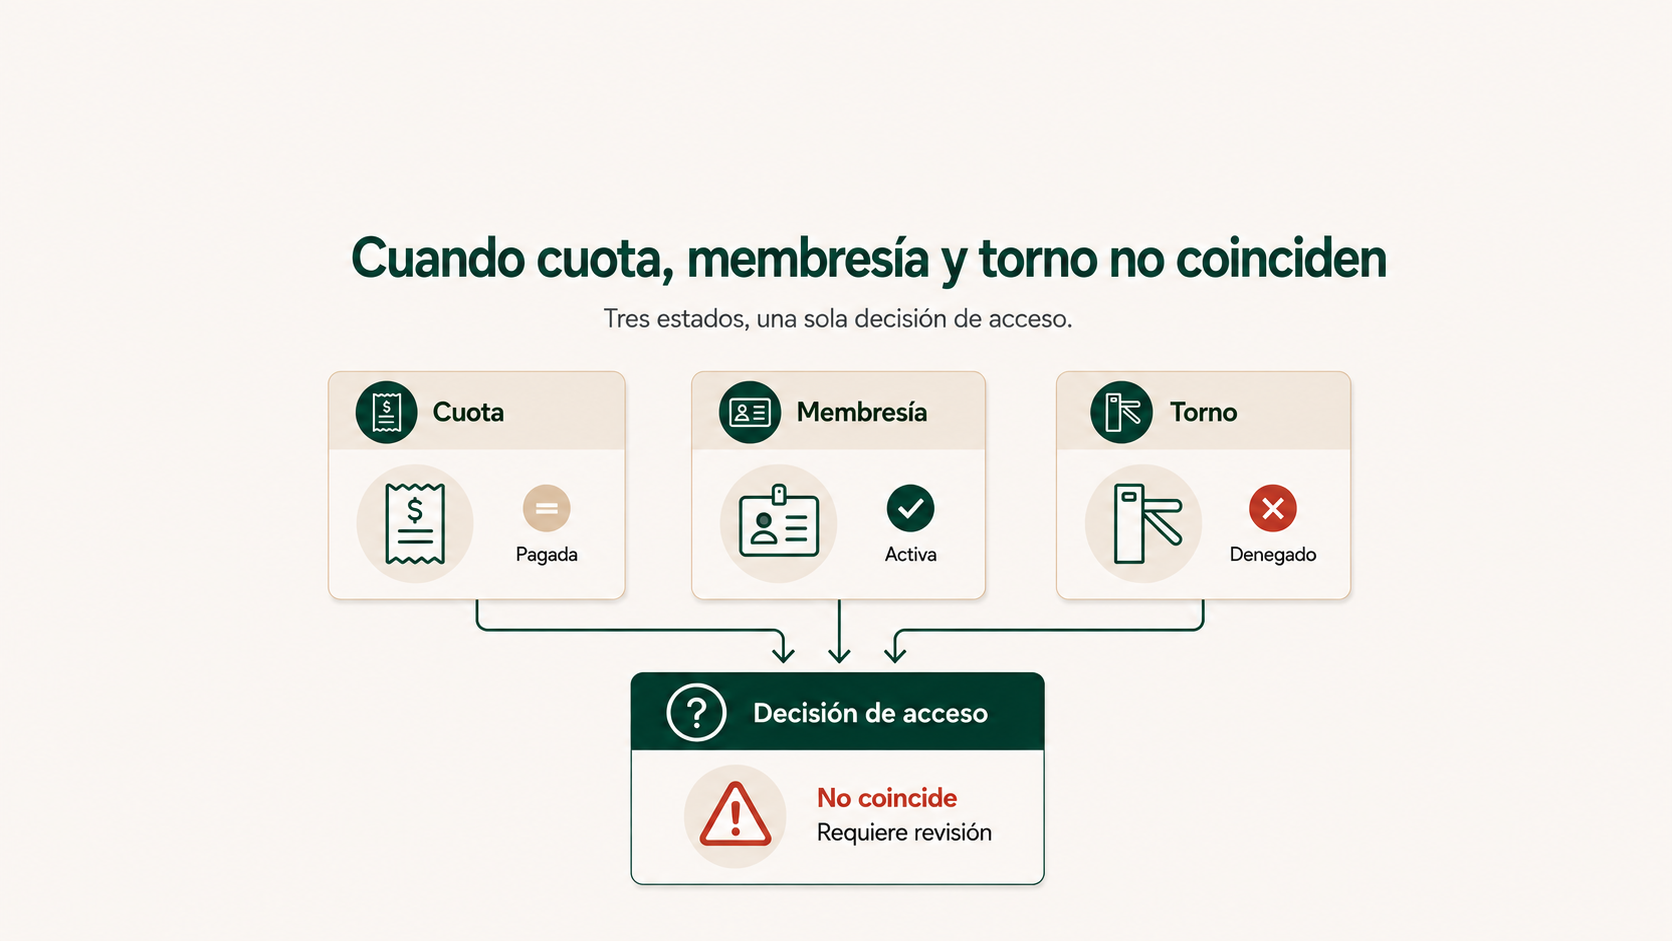
Un socio acerca su RFID (identificación por radiofrecuencia) al lector y el torno no abre. En recepción aparece activo y otra pantalla muestra un aviso de cuota. La automatización de incidencias de acceso en gimnasios no consiste en forzar la apertura, sino en reconstruir qué acceso debería tener esa persona, comparar ese permiso con lo que realmente ejecutó el sistema y localizar qué estado está desalineado.
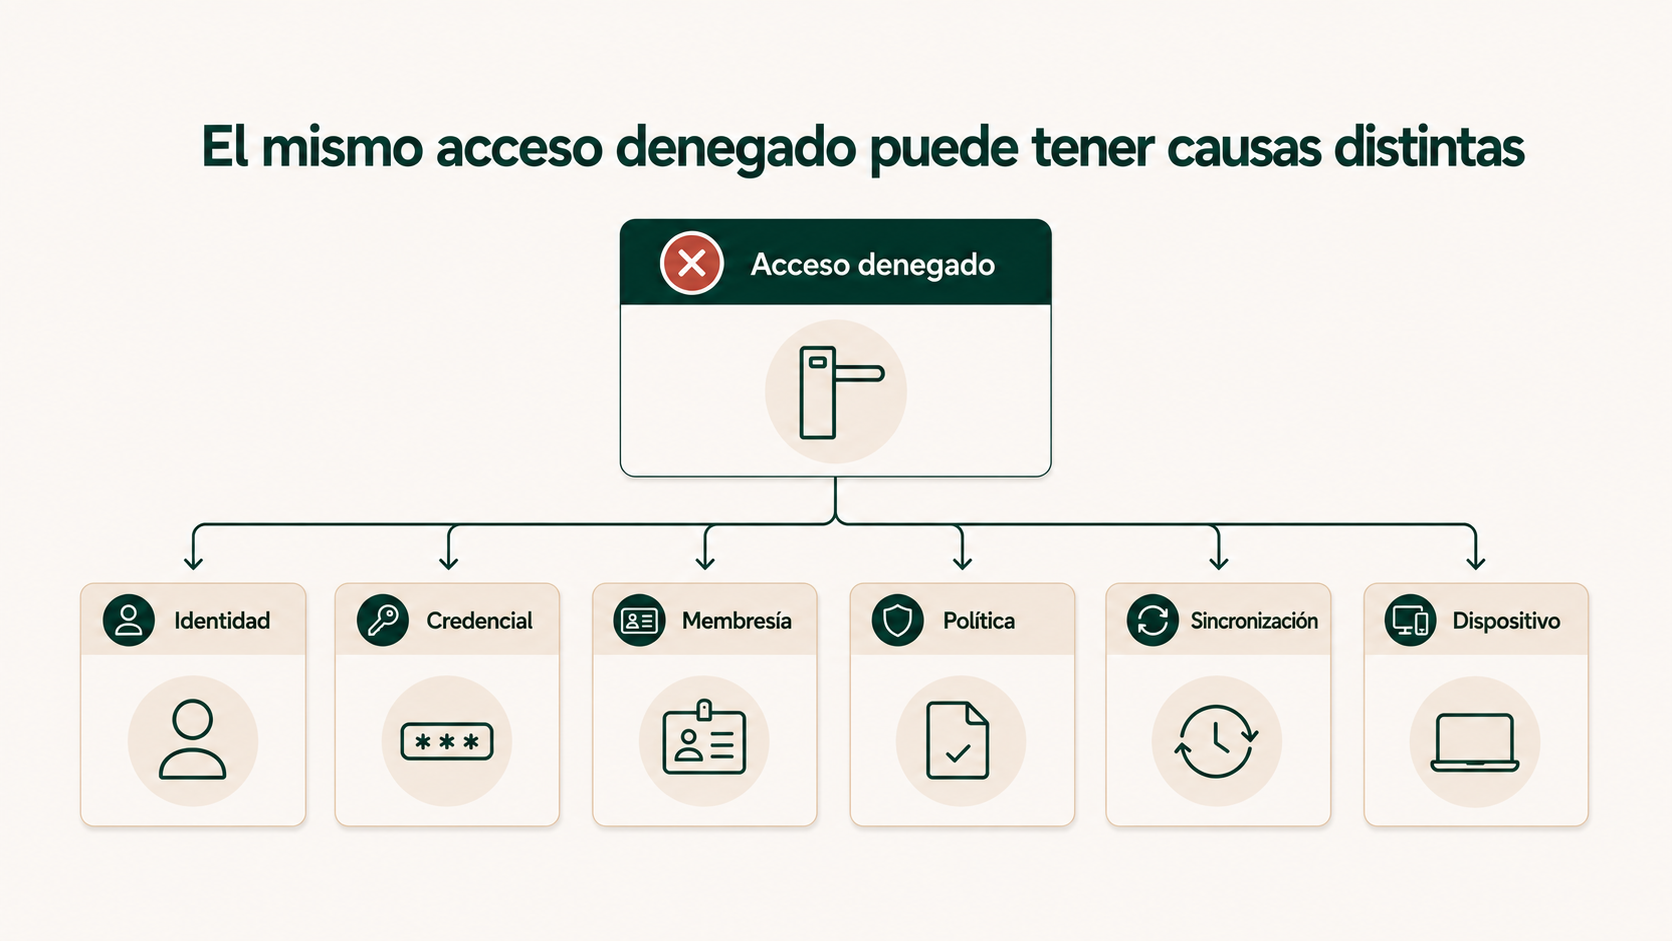
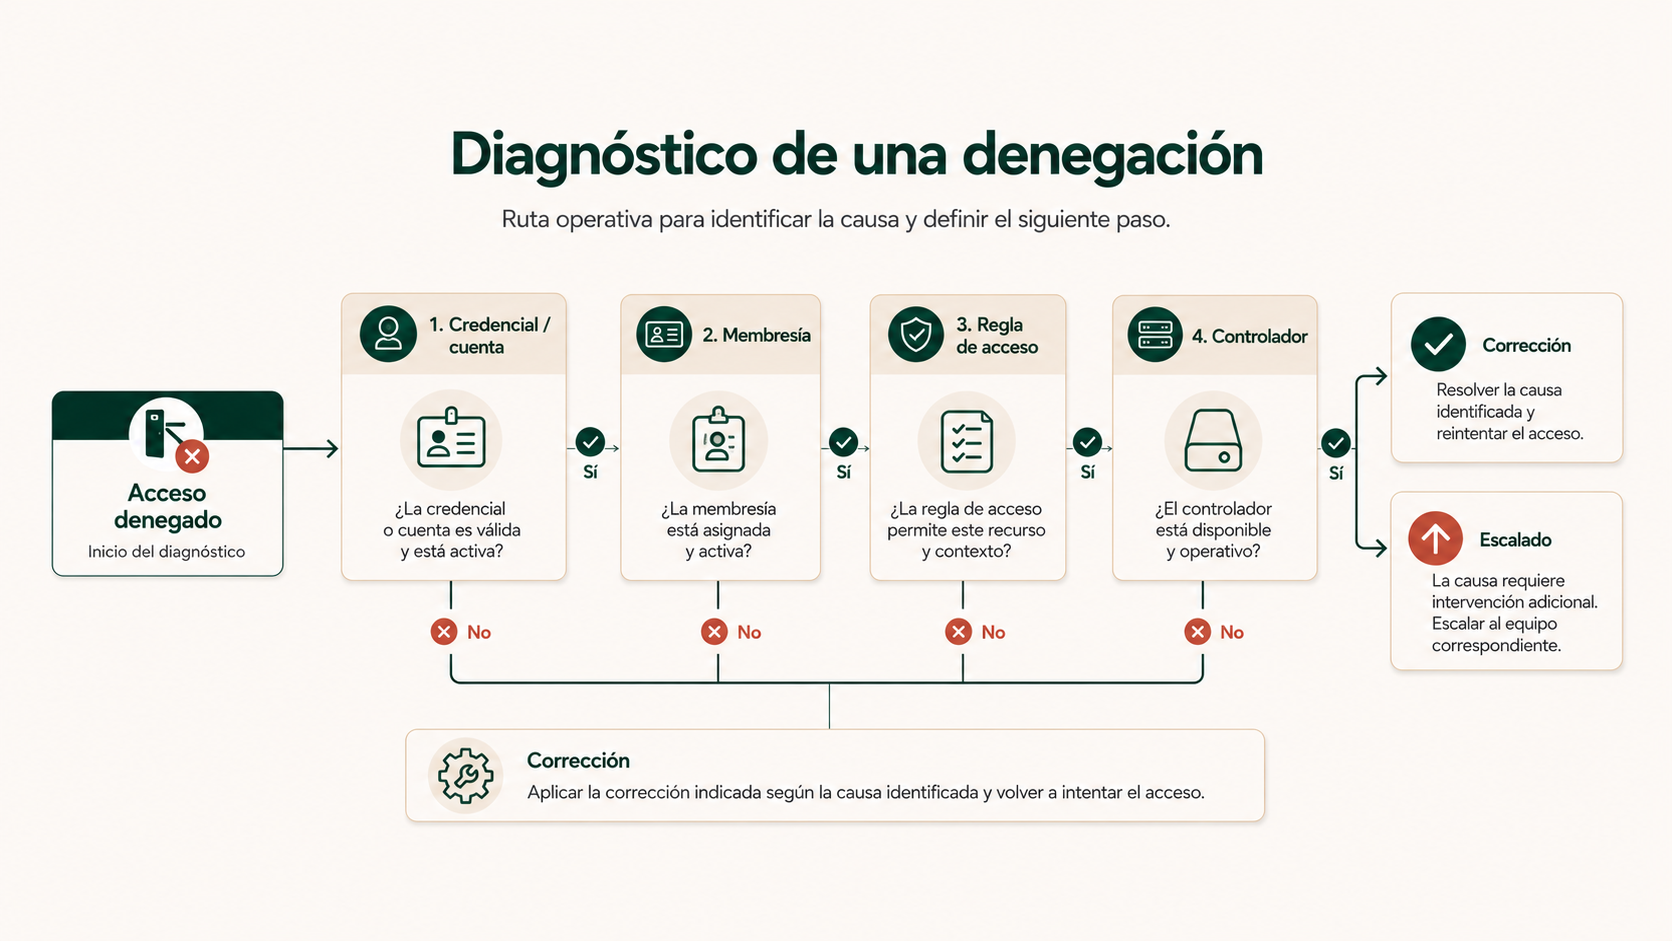
“Acceso denegado” describe el resultado, no la causa. Para diagnosticarlo conviene separar identidad, membresía, situación económica, permiso, credencial y ejecución.
La automatización puede comparar el acceso esperado con el observado, corregir desajustes autorizados y verificar el cierre. La IA ayuda a interpretar la incidencia y explicar contradicciones, pero no debe decidir por sí sola quién puede entrar.
Este diagnóstico forma parte del mapa más amplio de automatización para gimnasios, donde altas, cobros, membresías, reservas, atención y acceso comparten estados, pero no deben confundirse entre sí.
Cuando tres sistemas parecen llevar razón y el socio sigue fuera
Una incidencia de acceso suele llegar a recepción en forma de frase corta: “el torno no me deja entrar”. Esa frase no contiene un diagnóstico. Solo describe lo que el socio ha visto. El error más frecuente es buscar una explicación inmediata en la pantalla que se tiene delante: si aparece una cuota pendiente, se culpa al cobro; si la membresía está activa, se culpa al torno; si el RFID no responde, se cambia la tarjeta.
El problema es que cada uno de esos datos puede ser correcto de forma aislada y, aun así, el resultado global ser incorrecto. Una cuota puede estar pendiente sin que la política del centro autorice bloquear todavía. La membresía puede estar activa, pero no dar acceso a una zona concreta. La credencial puede ser válida, pero estar asociada a una ficha antigua. Y el permiso puede ser correcto mientras el controlador del torno trabaja con información desactualizada.
Es: ¿qué acceso debería tener este socio ahora, qué acceso ha ejecutado realmente el sistema y qué estado explica la diferencia?
Este enfoque separa la urgencia de acceso del problema operativo que conviene resolver para evitar recurrencia. Un desbloqueo manual puede ser necesario en un momento concreto, pero si se convierte en la solución habitual, la incidencia desaparece del torno y permanece dentro del proceso.
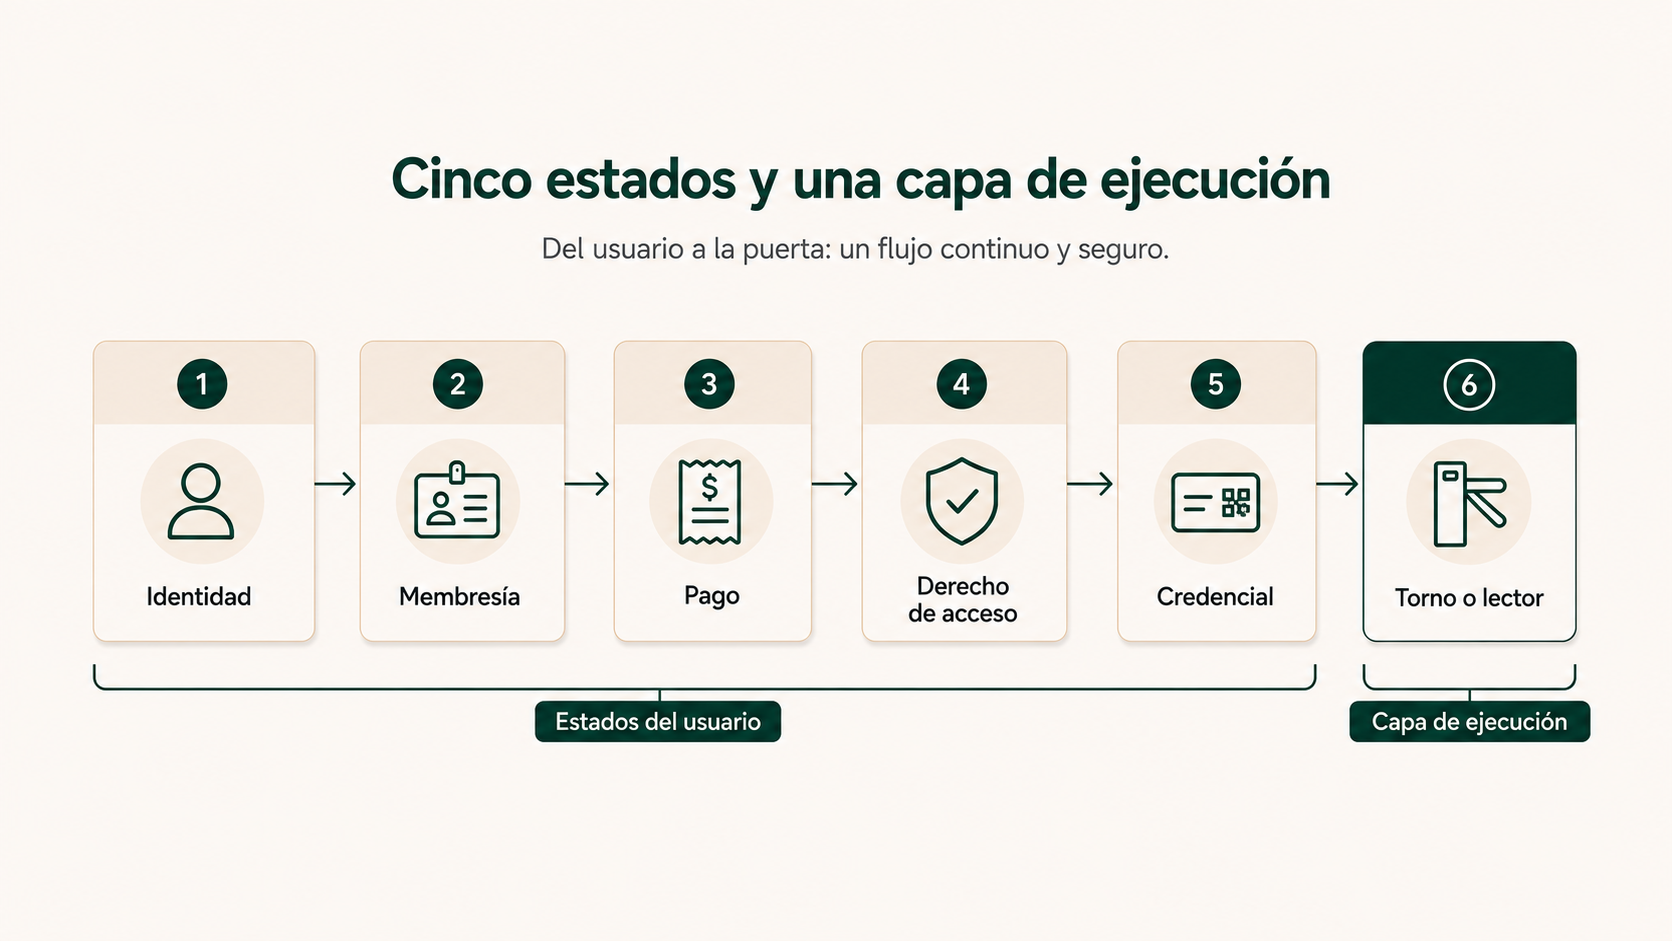
Cinco estados y una capa de ejecución para entender una incidencia de acceso
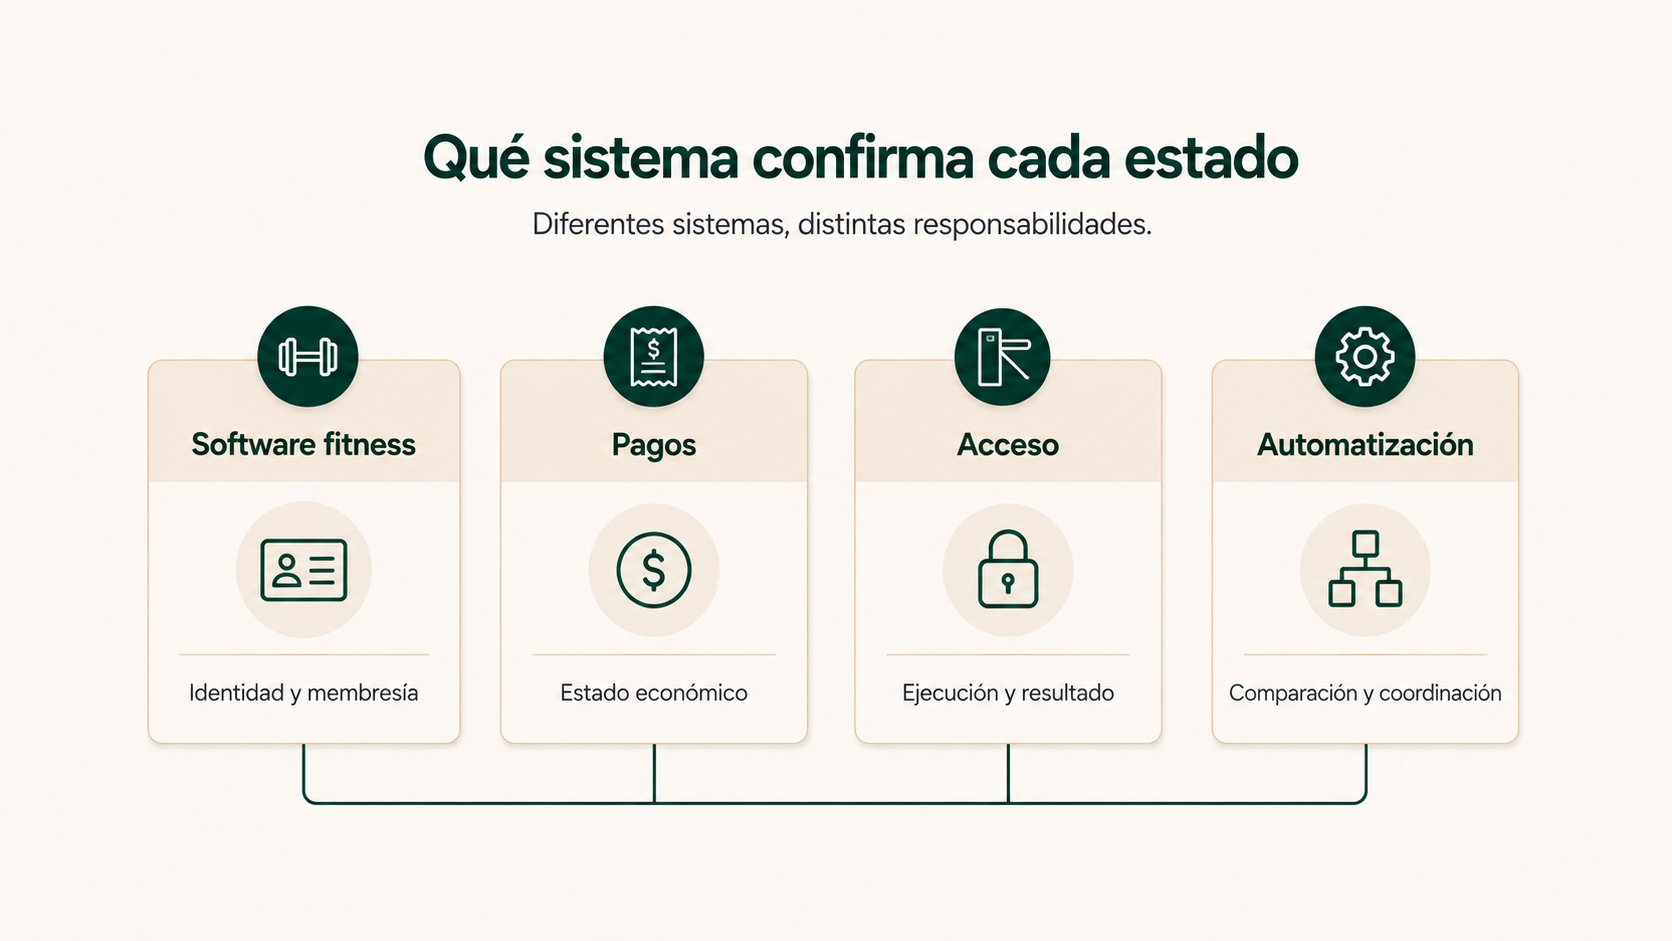
Para ordenar el diagnóstico proponemos un marco sencillo: cinco estados que conviene mantener separados y una última capa que ejecuta la decisión. No es un estándar del sector ni obliga a utilizar seis aplicaciones distintas. En algunos gimnasios varias de estas funciones viven dentro del mismo software; en otros están repartidas.
1. Identidad
Quién intenta acceder y qué cuenta o ficha del software corresponde a esa persona. Aquí aparecen duplicados, fichas antiguas o asociaciones dudosas.
2. Membresía
Qué plan o relación está vigente y desde qué fecha. Activa, congelada, reactivada o con una baja futura son situaciones que pueden tener consecuencias distintas.
3. Situación económica
El estado de pago que realmente confirma el sistema económico. Solo afecta al acceso si existe una regla del negocio que conecte ambos estados.
4. Derecho o permiso de acceso
Qué centros, zonas, horarios o servicios corresponden según la membresía y las reglas aprobadas. Es la decisión operativa que el control de acceso debe ejecutar.
5. Credencial
RFID, QR, tarjeta, app u otro identificador: a quién está asociado y si se encuentra habilitado, revocado, caducado o no reconocido.
6. Ejecución
Lector, torno, controlador, servicio central o componente equivalente que aplica el permiso. Puede fallar aunque todo lo anterior sea correcto.
La utilidad del marco aparece cuando una incidencia obliga a recorrer estas capas sin mezclar conceptos. Una membresía activa no es lo mismo que una credencial habilitada; una cuota pendiente no es lo mismo que un permiso denegado; un torno que no abre no demuestra qué estado originó la decisión.
La documentación actual de EGYM muestra que una arquitectura fitness puede trabajar con cuentas de miembros, RFID y registros de check-in/check-out como elementos diferenciados. No es un modelo universal, pero ilustra por qué una operación de acceso puede depender de varias entidades.
Qué comprobar primero cuando el torno rechaza una entrada
El orden exacto depende del software del gimnasio, pero el diagnóstico debe avanzar desde los datos más básicos hacia las acciones más sensibles. El objetivo es evitar dos errores: corregir una capa que ya estaba bien y utilizar una acción irreversible para resolver una duda.
Identificar
Socio, centro, punto de acceso y credencial utilizada.
Consultar
Membresía efectiva, permiso aplicable y, solo si procede, estado económico.
Comparar
Permiso esperado frente al resultado que devolvió el control de acceso.
Clasificar
Identidad, credencial, membresía, regla, sincronización, dispositivo o excepción.
Corregir
Solo la capa autorizada y solo cuando la causa esté suficientemente confirmada.
Verificar
Comprobar que el estado final es coherente y registrar la resolución.
En un gimnasio pequeño puede requerir dos aplicaciones; en una cadena, software fitness, pagos, acceso y varias sedes. La automatización aporta valor precisamente al reunir el contexto necesario sin obligar a recepción a reconstruirlo manualmente cada vez.
La salida del diagnóstico no tiene por qué ser siempre “corregido automáticamente”. También puede ser “credencial no reconocida”, “restricción válida”, “controlador sin conexión”, “pago pendiente pero sin efecto sobre acceso” o “identidad dudosa: revisar”. La calidad del sistema se mide tanto por lo que automatiza como por lo que sabe detener.
Identidad y credencial: confirmar que RFID, QR o app apuntan a la cuenta correcta
Antes de investigar pagos o fechas de membresía conviene comprobar algo más básico: que la credencial identifica al socio correcto. Un RFID puede seguir asociado a una ficha antigua; una persona puede tener dos cuentas creadas en momentos diferentes; una tarjeta puede haberse reasignado sin actualizar todos los sistemas; un QR puede pertenecer a una sesión o flujo distinto al que recepción está consultando.
RFID, siglas de Radio Frequency Identification o identificación por radiofrecuencia, es un sistema que permite identificar una credencial mediante ondas de radio. Es un ejemplo útil porque resulta familiar en el sector, pero no debe convertirse en sinónimo de control de acceso. El mismo razonamiento se aplica a tarjeta, QR, app, NFC u otros mecanismos. Lo importante es conservar la relación:
Si existen varias cuentas plausibles, la IA puede ayudar a detectar la anomalía y presentar el contexto, pero no debería fusionar fichas porque los nombres se parezcan o porque dos teléfonos coincidan parcialmente. La deduplicación de identidad necesita criterios verificables.
Este punto conecta con el proceso de alta y onboarding de socios, donde se crea la relación inicial entre persona, membresía y acceso. Aquí el foco es posterior: qué hacer cuando esa relación ya existe, pero una incidencia revela que algo dejó de estar alineado.
Membresía y fecha efectiva: cuándo el permiso debería haber cambiado
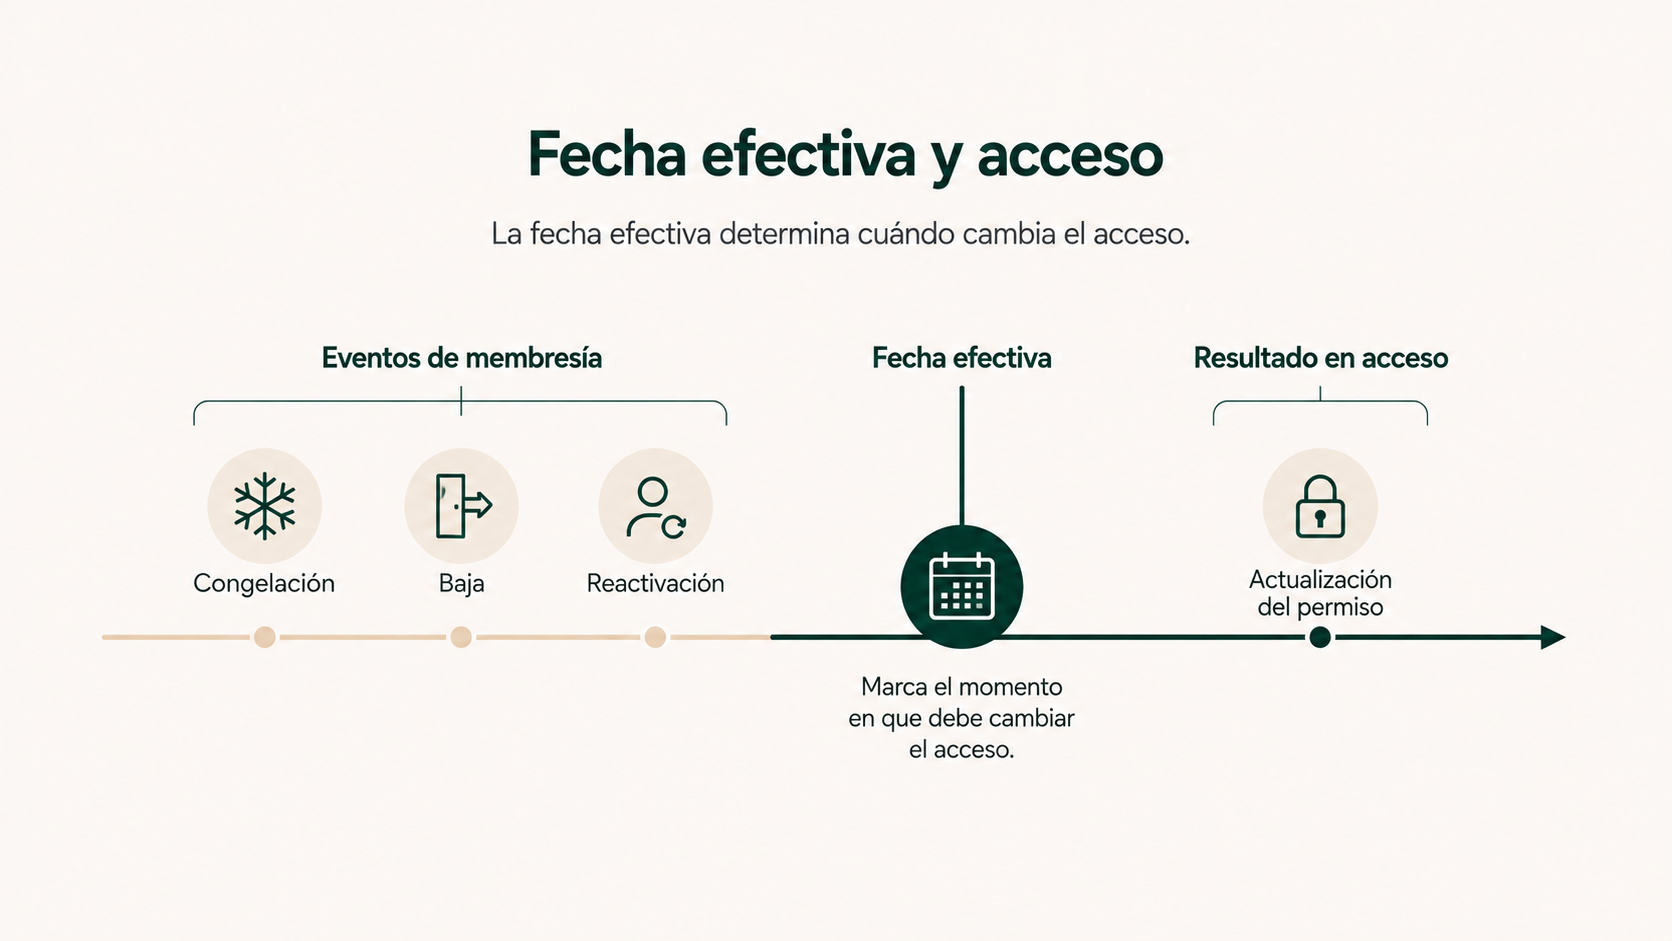
Una de las fuentes más frecuentes de confusión es tratar el estado visible de la membresía como si fuera suficiente para explicar el acceso. En realidad, la fecha efectiva importa tanto como la etiqueta.
Imaginemos una congelación que termina hoy. El software fitness ya refleja al socio como reactivado, pero el sistema de acceso conserva el permiso anterior. O una baja está programada para final de mes y un proceso de sincronización desactiva la credencial dos semanas antes. En ambos casos, el proceso que tramita el cambio pertenece al circuito de bajas, congelaciones y cambios de cuota; la incidencia de acceso empieza después, cuando el efecto esperado y el ejecutado no coinciden.
Cambio de membresía
Responde a preguntas como qué ha solicitado el socio, cuándo entra en vigor y qué consecuencias tiene.
Incidencia de acceso
Comprueba si, una vez llegada la fecha efectiva, el permiso y la credencial reflejan correctamente ese cambio.
Separar ambos procesos evita que un fallo de propagación se trate como si hubiera que rehacer la baja, la reactivación o el cambio de plan. La causa puede estar en una sincronización incompleta, no en la decisión de negocio original.
Situación de pago: cuándo importa para el acceso y cuándo no
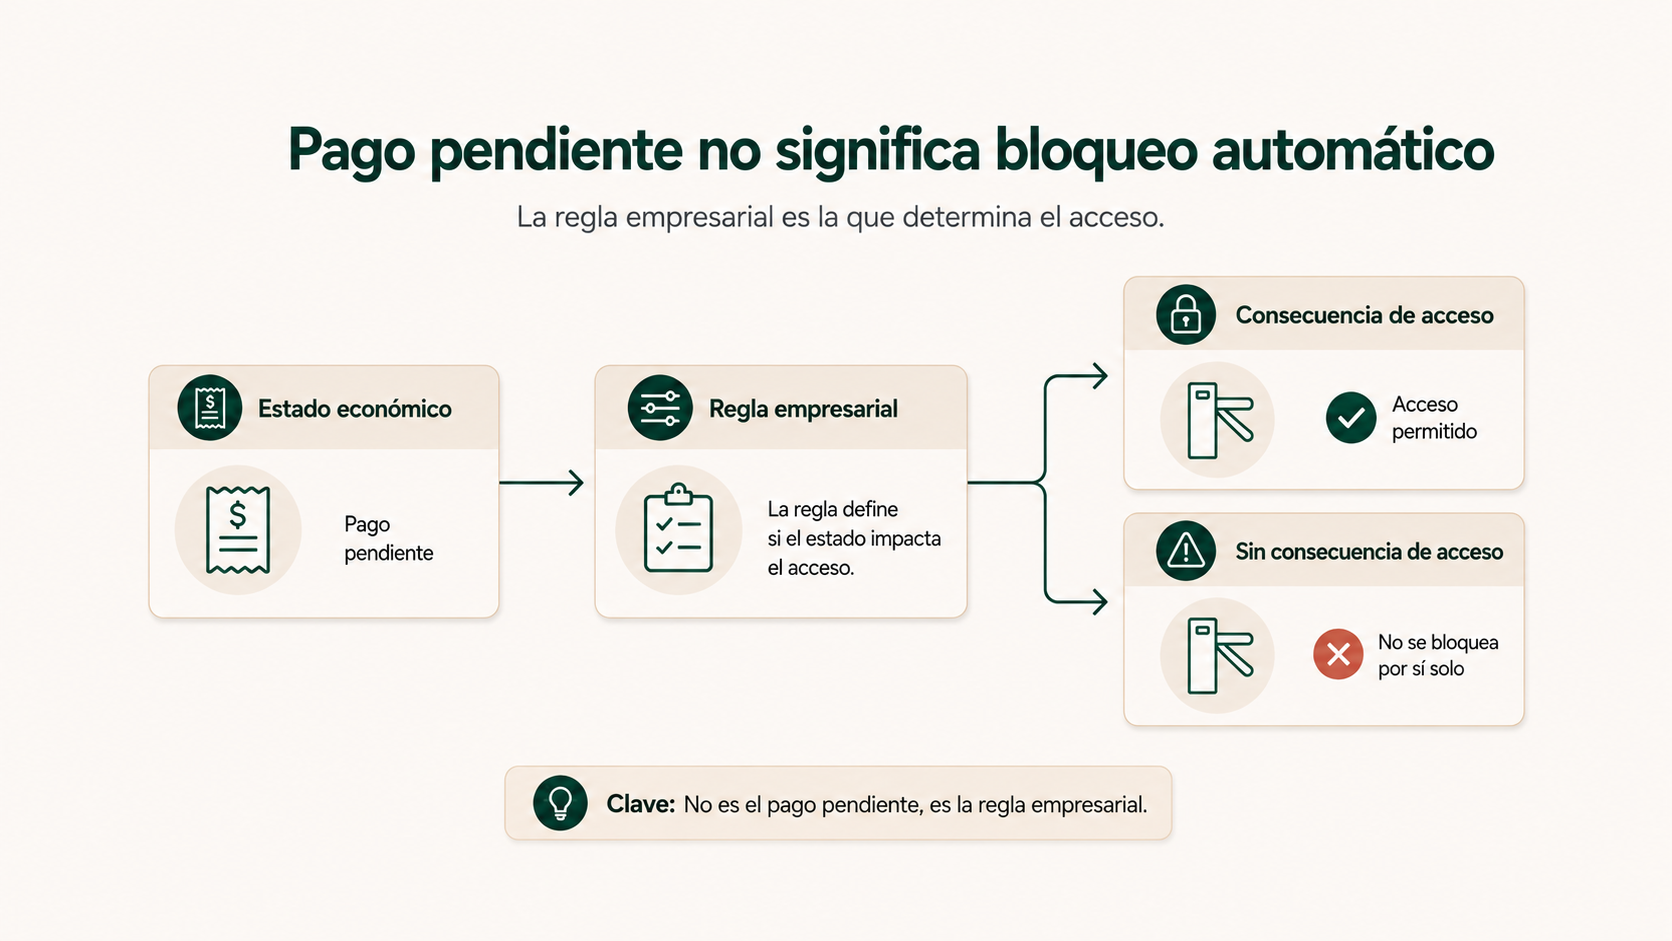
Que un gimnasio cobre cuotas recurrentes no significa que cualquier incidencia económica deba cambiar el acceso inmediatamente. Esa relación debe existir como una regla empresarial explícita: qué estado económico tiene efecto, desde qué momento, durante cuánto tiempo y con qué excepciones.
Este artículo no vuelve a explicar la recuperación de pagos, porque ese proceso pertenece a la entrada sobre cobros fallidos e impagos. La tabla resume una idea: el estado económico solo debe afectar al acceso cuando una regla explícita del gimnasio lo establece.
| Situación observada | Qué comprobar | Qué no asumir |
|---|---|---|
| Pago todavía procesándose | Qué regla aplica el gimnasio mientras no existe resultado final. | Que “pendiente” significa automáticamente impago o bloqueo. |
| Fallo dentro de un periodo de gracia | Si la política mantiene temporalmente el permiso. | Que el primer fallo debe desactivar el acceso. |
| Pago regularizado por otro canal | Si la regularización ya se ha conciliado con el sistema que calcula el permiso. | Que el bloqueo sigue siendo correcto porque una plataforma aún no se actualizó. |
| Cuota no recuperada tras el proceso definido | Qué consecuencia de acceso establece realmente la política. | Que todos los centros deben aplicar la misma respuesta. |
La documentación de Stripe ilustra por qué conviene evitar equivalencias simples: pago, factura y suscripción tienen estados distintos, y los métodos asíncronos pueden mantener una suscripción activa mientras un pago sigue procesándose o falla después. Es una capacidad del proveedor, no una política de acceso para gimnasios.
Acceso esperado frente a acceso observado: el núcleo de la reconciliación
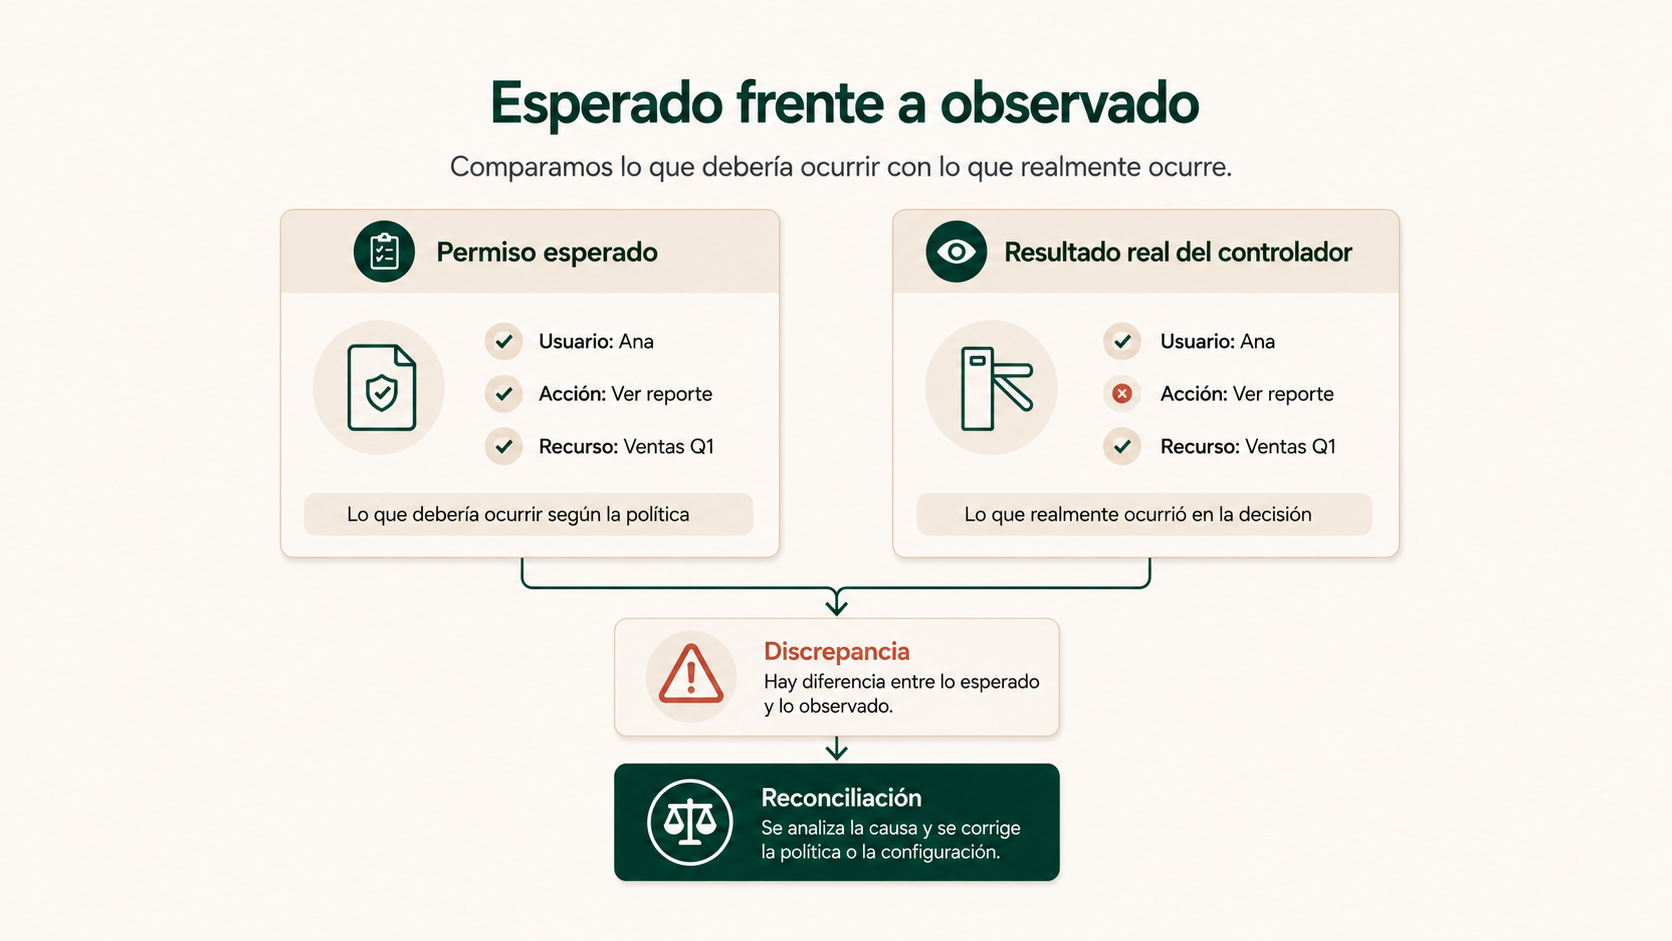
La forma más clara de explicar una incidencia a un decisor no técnico es separar dos preguntas.
Acceso esperado
El resultado que debería corresponder según identidad, membresía efectiva, reglas del centro, condición económica relevante y credencial válida.
Acceso observado
Lo que realmente devolvió el lector, torno, controlador o servicio de acceso en ese intento.
Si ambos coinciden, puede no existir ninguna incidencia: quizá el socio intentó acceder a una zona no incluida en su plan o fuera del horario permitido. Si no coinciden, hay una discrepancia que conviene localizar. Y si no puede calcularse uno de los dos con suficiente seguridad, el caso debe quedar como resultado incierto, no como una falsa certeza.
Este principio es una aplicación vertical de la reconciliación entre sistemas que desarrollamos con más profundidad al explicar la integración entre sistemas empresariales. La diferencia aquí es que el efecto resulta visible inmediatamente: una persona se queda delante de un torno.
Una reconciliación bien diseñada también ayuda fuera de la incidencia puntual. Puede ejecutarse periódicamente para detectar, por ejemplo, membresías activas con credenciales deshabilitadas, permisos antiguos después de una reactivación o overrides manuales que deberían haber caducado.
Qué puede corregirse automáticamente y qué debe escalar
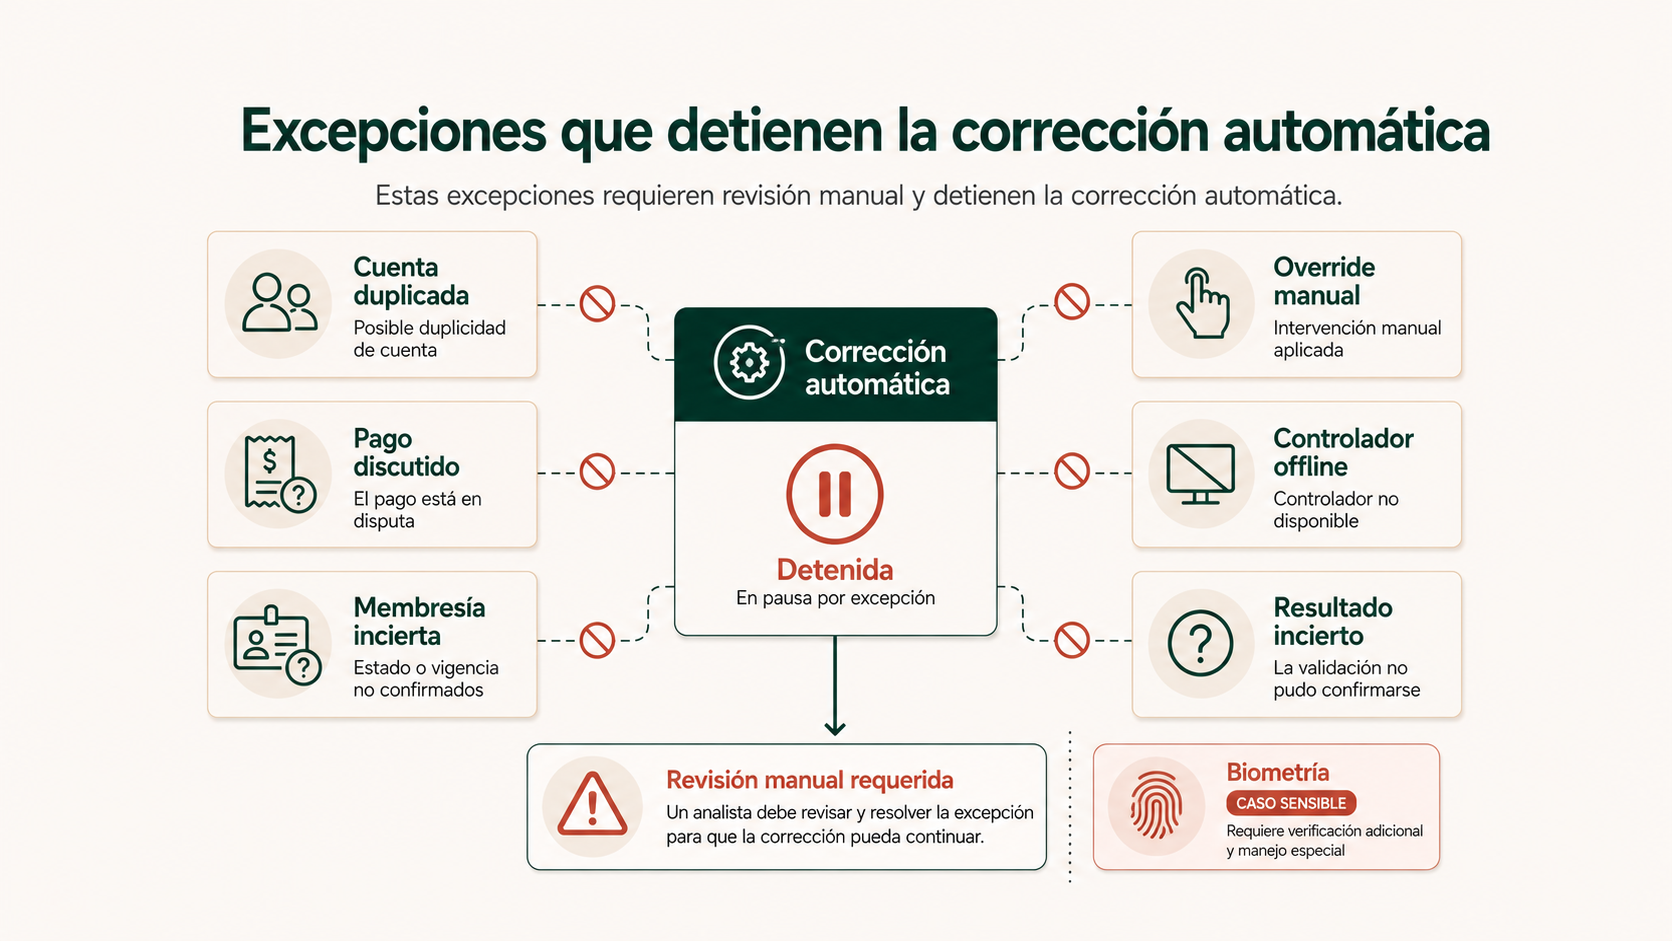
No todo diagnóstico debería terminar en una acción automática. La corrección solo es razonable cuando existen identidad fiable, una regla explícita y una integración autorizada. Si falta cualquiera de esas piezas, la automatización debe hacer visible la excepción.
Correcciones automatizables en determinados stacks
- Reprocesar una sincronización cuyo origen autorizado confirma el permiso correcto.
- Reactivar una credencial que debería estar habilitada según una regla ya aprobada.
- Cancelar una tarea manual si la discrepancia se resuelve y se verifica.
- Actualizar un estado derivado que quedó desfasado.
- Reintentar de forma segura una operación cuando se sabe que el intento anterior no tuvo efecto.
Casos que conviene detener
- Dos cuentas o membresías incompatibles.
- Pago discutido o sin resultado definitivo.
- Regla comercial no definida.
- Controlador o sistema de acceso no disponible.
- Restricción válida que alguien pretende saltarse.
- Resultado incierto después de una actualización.
La capacidad depende del proveedor. No todos los controles de acceso permiten consultar, actualizar o verificar automáticamente el estado. El diseño debe partir del stack real del gimnasio, no de una arquitectura idealizada.
Dónde puede ayudar la IA en el diagnóstico de incidencias de acceso
En este proceso, la IA tiene un papel importante porque puede reducir una parte muy concreta del trabajo que hoy recae en recepción u operaciones: entender el caso, reunir contexto y explicar la discrepancia. No sustituye las reglas que determinan el acceso, pero sí puede hacer que el diagnóstico sea mucho más rápido y manejable.
Interpretar lo que cuenta el socio o recepción
“No me deja entrar desde que volví de la congelación” contiene una pista temporal. La IA puede clasificar el caso como posible desajuste posterior a una reactivación y pedir los datos necesarios.
Resumir eventos relevantes
Puede presentar en lenguaje sencillo los últimos cambios de membresía, pagos y acceso recuperados de sistemas autorizados, evitando que el operador revise historiales extensos.
Detectar contradicciones
Puede señalar que la membresía figura activa, la credencial deshabilitada y no existe una regla económica que justifique el bloqueo.
Preparar una explicación útil
En vez de mostrar códigos técnicos, puede traducir el caso a una frase operativa: “El plan está activo, pero el permiso del RFID no se actualizó después de la reactivación”.
Proponer el siguiente diagnóstico
Si falta el estado del controlador, puede recomendar consultarlo o crear una tarea técnica, sin inventar que el problema está resuelto.
Encontrar patrones recurrentes
Sobre incidencias ya clasificadas, puede agrupar causas repetidas: credenciales antiguas, fallos tras congelaciones, sedes con más desincronizaciones o pasos manuales frágiles.
La frontera es clara: la IA no debe conceder o denegar acceso porque “parezca” que el socio tiene razón, dar una cuota por pagada a partir de un mensaje, modificar una membresía por interpretación libre, fusionar cuentas dudosas ni declarar cerrada una incidencia sin verificación.
En Yarvia diseñamos este tipo de automatización separando funciones: la IA interpreta y explica; las reglas calculan el permiso; las integraciones consultan o actualizan sistemas autorizados; y una persona resuelve los casos que no deberían automatizarse.
¿Recepción sigue abriendo varias pantallas para saber por qué un socio no puede entrar?
Podemos revisar cómo se construye hoy el permiso de acceso, qué sistemas intervienen y qué comprobaciones o correcciones pueden automatizarse con IA y reglas.
Overrides, duplicados y resultados inciertos: las excepciones que más conviene controlar
El desbloqueo manual no es necesariamente un fallo
Hay situaciones en las que recepción necesita intervenir. El problema aparece cuando esa intervención queda sin contexto o se convierte en permanente. Si el sistema lo permite, un override debería registrar quién lo aplicó, por qué, a qué socio o zona afecta y cuándo debe caducar.
Esto evita crear una segunda lógica de acceso basada en excepciones históricas que nadie sabe si siguen justificadas. Un permiso temporal que nunca caduca puede terminar ocultando una membresía mal configurada; un desbloqueo manual recurrente puede esconder un fallo de sincronización.
Las cuentas duplicadas necesitan evidencia, no intuición
Cuando un RFID apunta a una ficha antigua y la membresía activa está en otra, el sistema puede detectar el conflicto. Lo que no debería hacer es decidir automáticamente qué cuenta borrar o fusionar si no existen reglas suficientes. La corrección de identidad tiene consecuencias más amplias que una incidencia de torno.
Un error técnico puede dejar un resultado incierto
Supongamos que la automatización envía una orden para reactivar una credencial y recibe un error ambiguo. Repetir la orden a ciegas no siempre es la mejor opción: primero conviene consultar el estado actual para saber si el primer intento tuvo efecto.
Este tipo de situaciones conecta con la monitorización de automatizaciones en producción. En la entrada actual basta con una regla práctica: cuando no sabemos si una escritura sensible llegó a ejecutarse, la siguiente acción debe ser verificar antes de repetir.
Cuando el problema está en el dispositivo
También puede ocurrir que identidad, membresía, permiso y credencial sean correctos, pero el controlador esté sin conexión o trabajando con un estado desactualizado. Cambiar una cuota o tocar la membresía para “solucionarlo” solo añade ruido. La incidencia debe clasificarse como técnica y enviarse al responsable correspondiente.
Privacidad, seguridad y una nota específica sobre biometría
Un sistema de acceso no necesita recibir toda la información que existe sobre el socio. Desde una perspectiva de diseño, conviene trasladar únicamente los datos necesarios para decidir y ejecutar el permiso, limitar quién consulta historiales y evitar replicar detalles económicos completos cuando basta con un estado derivado.
La AEPD vincula la protección de datos por defecto con la minimización: limitar datos, tratamiento, conservación y accesibilidad a lo necesario. En un circuito de acceso, esto favorece que cada sistema reciba solo la información que necesita.
La biometría merece un tratamiento separado. Reconocimiento facial o huella no deberían presentarse como si fueran simplemente una variante equivalente de RFID o QR. La AEPD dispone de criterios específicos para tratamientos biométricos de presencia y acceso, por lo que requieren un análisis propio de privacidad y riesgo. Este artículo se centra en RFID, tarjeta, QR y app.
Ocho ejemplos que muestran por qué la causa importa más que el mensaje del torno
Un mismo “acceso denegado” puede requerir acciones completamente distintas. Estos casos muestran cómo cambia la respuesta según la causa confirmada.
| Escenario | Diagnóstico útil | Siguiente acción |
|---|---|---|
| Membresía activa, RFID deshabilitado | El permiso debería existir, pero la credencial no refleja ese estado. | Corregir o resincronizar la credencial si la regla y el sistema lo permiten; verificar después. |
| Reactivación no propagada | La congelación terminó, pero el controlador conserva el permiso antiguo. | Reconciliar acceso sin rehacer el proceso de reactivación. |
| Pago pendiente con acceso todavía permitido | El estado económico no autoriza bloqueo según la política actual. | Descartar el pago como causa y continuar el diagnóstico. |
| Pago regularizado, acceso no restaurado | La situación económica ya se resolvió, pero la consecuencia no llegó al acceso. | Actualizar el permiso y comprobar cierre. |
| Credencial asociada a cuenta duplicada | La identidad no es suficientemente fiable. | Crear revisión; no fusionar automáticamente. |
| Restricción válida confundida con avería | El socio puede entrar al centro, pero no a esa zona, servicio u horario. | Explicar la regla correcta; no ampliar permisos sin autorización. |
| Controlador offline | Los estados de negocio son correctos, pero falla la ejecución. | Crear incidencia técnica y evitar tocar pagos o membresía. |
| Resultado incierto después de una actualización | No sabemos si la primera operación se ejecutó. | Consultar el estado actual antes de repetir. |
Qué medir en un piloto de diagnóstico de acceso
Antes de prometer reducción de incidencias conviene construir una línea base. La misma denegación puede tener causas diferentes y, si hoy no se clasifican, es difícil saber dónde está el principal problema.
- Incidencias por número de intentos de acceso, solo cuando el denominador sea fiable.
- Porcentaje de incidencias con causa identificada automáticamente.
- Tiempo mediano de resolución, evitando que pocos casos extremos distorsionen la lectura.
- Distribución por causa: identidad/credencial, membresía, regla económica, sincronización, dispositivo u otras.
- Discrepancias entre membresía efectiva y permiso de acceso.
- Denegaciones asociadas erróneamente al estado de pago.
- Overrides manuales abiertos o caducados.
- Incidencias reabiertas después de una supuesta solución.
- Intervenciones humanas por incidencia y motivo.
- Casos resueltos automáticamente con verificación posterior.
Estas métricas no son benchmarks sectoriales. Sirven para comparar el gimnasio consigo mismo y decidir qué causas merecen automatización, qué integraciones necesitan mejora y qué excepciones deben permanecer bajo supervisión. Para el marco general de baseline, errores, ahorro y valor económico, puede consultarse la guía de KPIs de automatización.
Qué revisaría Yarvia antes de automatizar este circuito
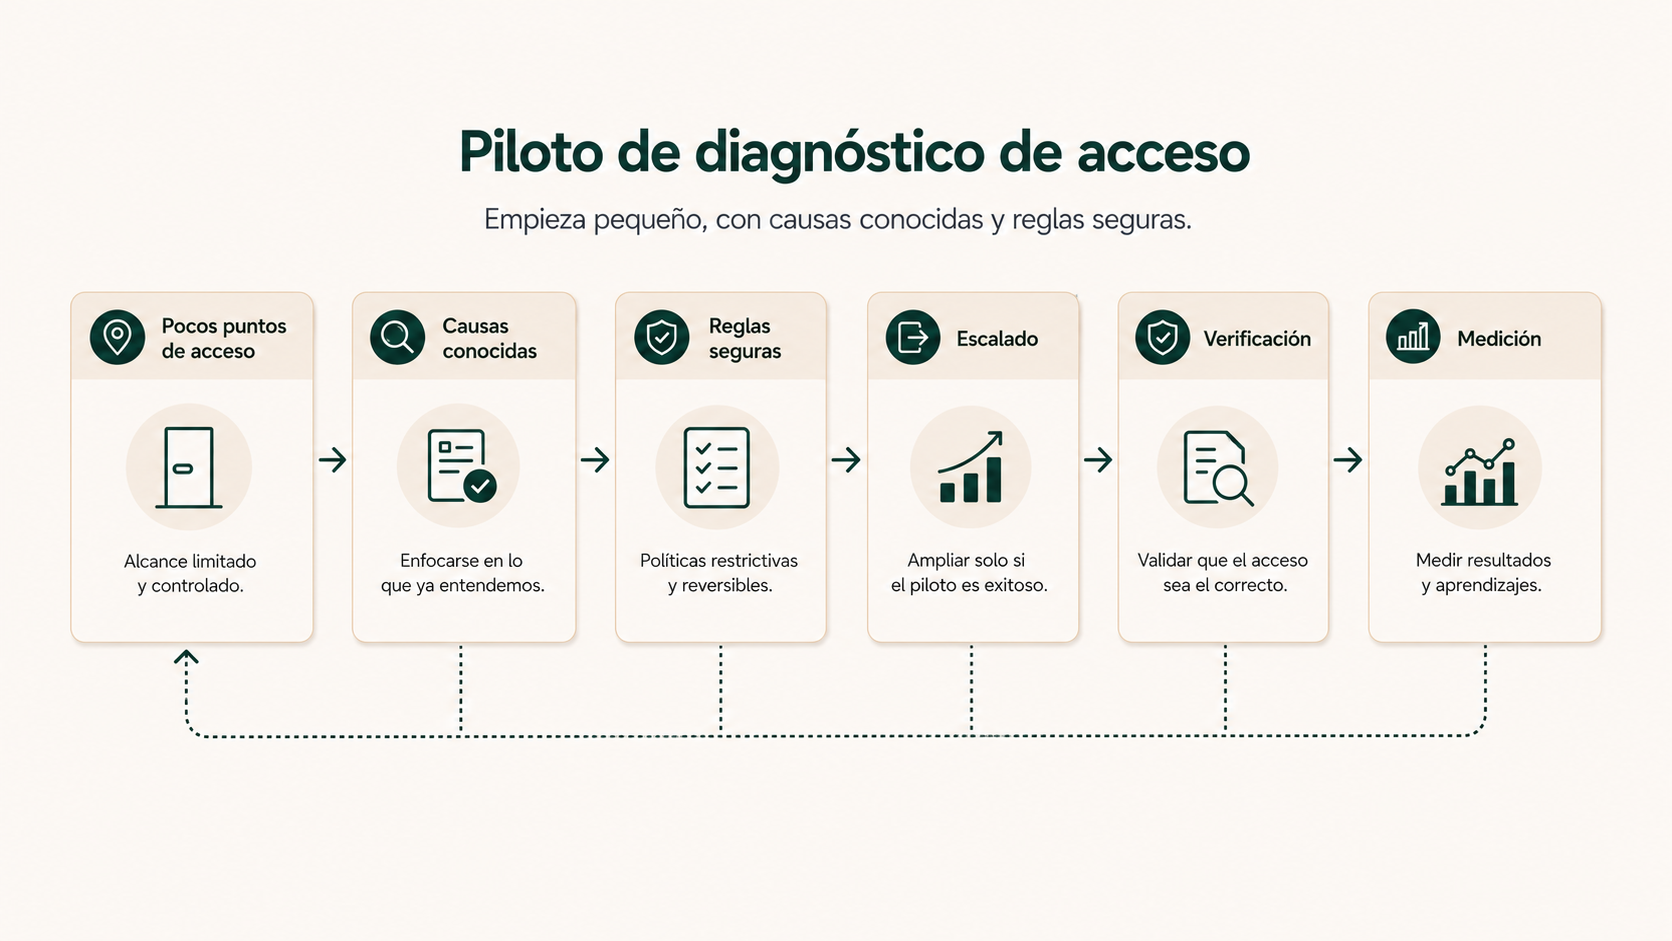
La primera fase no debería empezar eligiendo una herramienta de IA, sino reconstruyendo el proceso actual y comprobando qué información existe.
- Inventariar puntos de acceso, centros y zonas. Qué dispositivos existen y qué tipos de permiso aplican.
- Identificar las credenciales. RFID, QR, app, tarjeta u otras, y cómo se vinculan a cada socio.
- Localizar el sistema que mantiene identidad y membresía. Incluidas fechas efectivas y cambios programados.
- Documentar la relación con pagos solo cuando la política de acceso dependa de un estado económico concreto.
- Explicitar las reglas de acceso. Qué membresías permiten qué centros, zonas, horarios o servicios.
- Revisar integraciones existentes. Funciones nativas, APIs, eventos, sincronizaciones o tareas manuales.
- Recoger una muestra de incidencias reales. No diseñar el proyecto únicamente a partir de casos imaginados.
- Separar diagnóstico y corrección. Primero decidir qué causa puede identificarse con seguridad; después qué acciones pueden ejecutarse automáticamente.
- Diseñar excepciones. Duplicados, pago discutido, controlador offline, override manual, reglas no definidas y resultados inciertos.
- Añadir verificación. Una actualización enviada no es lo mismo que un acceso restaurado.
- Definir el papel de la IA. Qué textos interpreta, qué contexto resume, qué contradicciones explica y qué decisiones tiene prohibido tomar.
- Medir antes de ampliar autonomía. Causas, tiempos, recurrencia y porcentaje de casos realmente resolubles de forma segura.
Un primer piloto puede limitarse a una sede, pocos puntos de acceso y causas conocidas. Es preferible resolver bien cuatro tipos de incidencia que construir un “agente que gestiona el acceso” sin saber qué hacer cuando los sistemas se contradicen.
La atención al socio puede seguir siendo la puerta de entrada cuando alguien escribe o llama porque no puede acceder. Esa capa ya la desarrollamos en automatización de la atención al socio. Aquí el objetivo es que, una vez creada la incidencia, el equipo no tenga que investigar a ciegas.
Preguntas frecuentes sobre automatización del acceso en gimnasios
¿Por qué un socio activo puede tener el acceso bloqueado?
Porque “membresía activa” es solo una parte del diagnóstico. Puede existir una credencial deshabilitada, una fecha efectiva mal propagada, una restricción válida por zona u horario, un problema de sincronización o un fallo del propio controlador. Conviene comparar el permiso esperado con el resultado observado antes de corregir.
¿Se debe bloquear el torno automáticamente cuando una cuota está pendiente?
No existe una respuesta universal. La situación económica debe producir consecuencias de acceso únicamente si las reglas comerciales y contractuales del gimnasio lo han definido. Un pago pendiente o procesándose no equivale por sí solo a una orden de bloqueo.
¿Qué diferencia hay entre membresía activa y permiso de acceso?
La membresía describe la relación o plan vigente del socio. El permiso de acceso traduce esa relación a lo que puede hacer físicamente: entrar en un centro, zona, horario o servicio determinado. Puede haber una membresía activa con restricciones legítimas de acceso.
¿Qué ocurre si el pago está correcto pero el RFID no funciona?
El diagnóstico debe continuar por identidad, asociación de credencial, estado del permiso, sincronización y dispositivo. Corregir el pago de nuevo no resolvería una credencial mal asociada o un controlador sin conexión.
¿Puede automatizarse la reactivación del acceso después de regularizar una cuota?
Puede automatizarse si existe una regla explícita, el estado económico está confirmado, el software permite actualizar el permiso de forma autorizada y el resultado puede verificarse. Cuando hay dudas, conflictos o estados incompletos, conviene generar una excepción para revisión.
¿Puede la IA decidir si un socio puede entrar?
No debería decidirlo por inferencia libre. La IA puede interpretar la incidencia, resumir estados confirmados, detectar contradicciones y preparar una explicación. El permiso debe depender de reglas explícitas y datos recuperados de sistemas autorizados, con revisión humana cuando el caso no esté cubierto.
¿Cómo evitar incidencias después de una congelación, baja o reactivación?
Conviene separar la fecha efectiva del cambio y verificar que, cuando llega ese momento, membresía, facturación si procede, permiso y credencial quedan sincronizados. Además de ejecutar el cambio, el proceso debe comprobar el estado final y detectar discrepancias.
¿Quieres saber por qué se producen las incidencias de acceso en tu gimnasio y qué parte puede automatizarse?
Revisar por qué se producen incidencias de accesoFuentes
Para las capacidades concretas de productos y los criterios de privacidad citados en este artículo se han consultado fuentes primarias y documentación oficial. Las funciones disponibles dependen del software y arquitectura de cada gimnasio.
- EGYM Developer — Check-in / Check-out, MMS API V2. Referencia técnica sobre miembros, RFID y operaciones de entrada/salida en una plataforma fitness. Consultar fuente
- EGYM Developer — Member Account Roles. Documentación utilizada para contrastar cuenta, membresía y relaciones del socio. Consultar fuente
- Stripe Billing — How subscriptions work. Referencia para mostrar que pago, factura y suscripción mantienen estados distintos y no equivalen directamente a una decisión de acceso. Consultar fuente
- Agencia Española de Protección de Datos — Protección de datos por defecto. Criterios de minimización, conservación y accesibilidad aplicables a procesos de acceso. Consultar fuente
- Agencia Española de Protección de Datos — Datos biométricos para control de presencia y acceso. Referencia sobre el análisis específico que requieren los datos biométricos en control de acceso. Consultar fuente
Las reglas de acceso y capacidades técnicas dependen del software, dispositivos y políticas del gimnasio. El artículo describe criterios de automatización y no sustituye revisión jurídica, contractual, de seguridad o privacidad.
